Tạo IAM role
Tạo IAM role
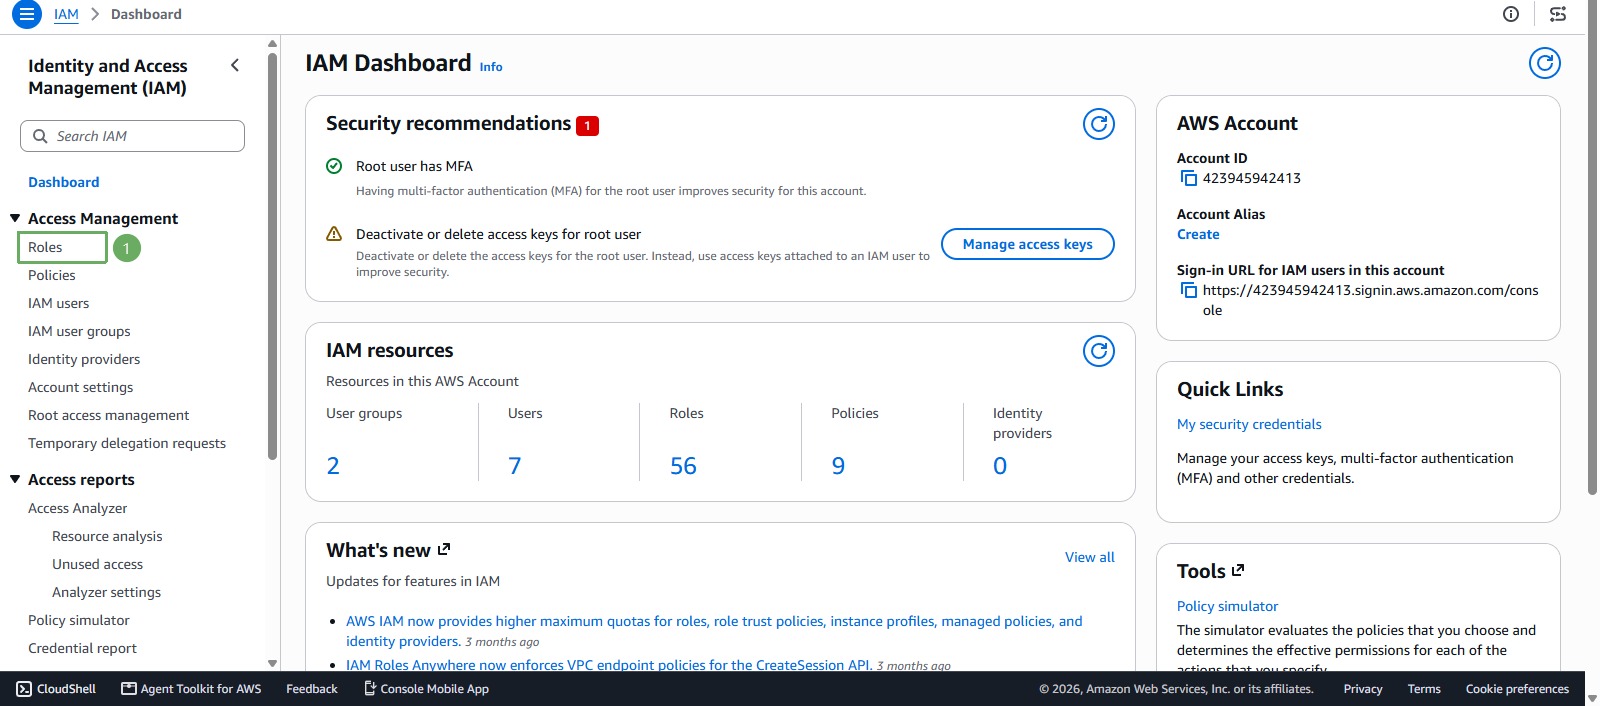
- Truy cập vào giao diện quản trị dịch vụ IAM. Click Roles.
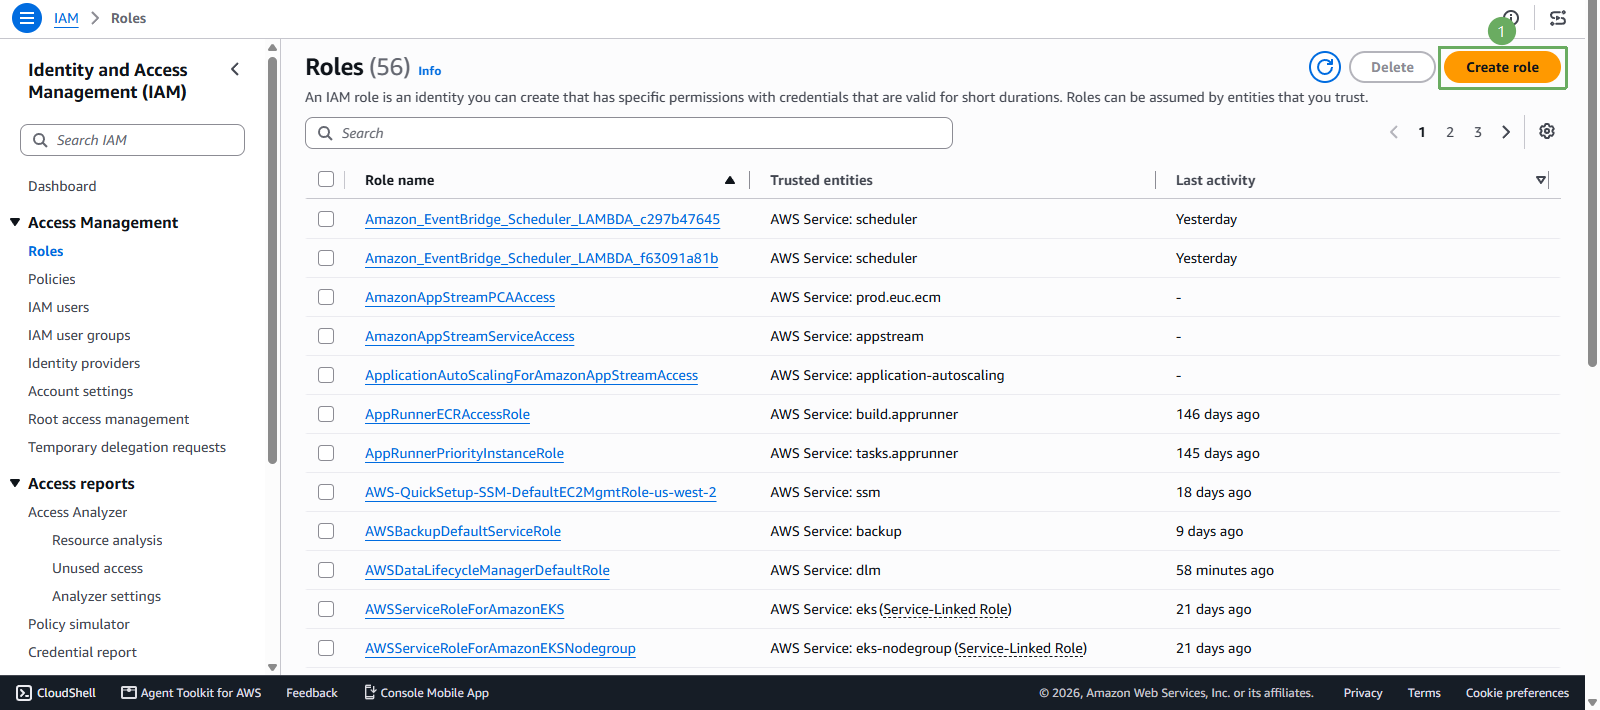
- Click Create role
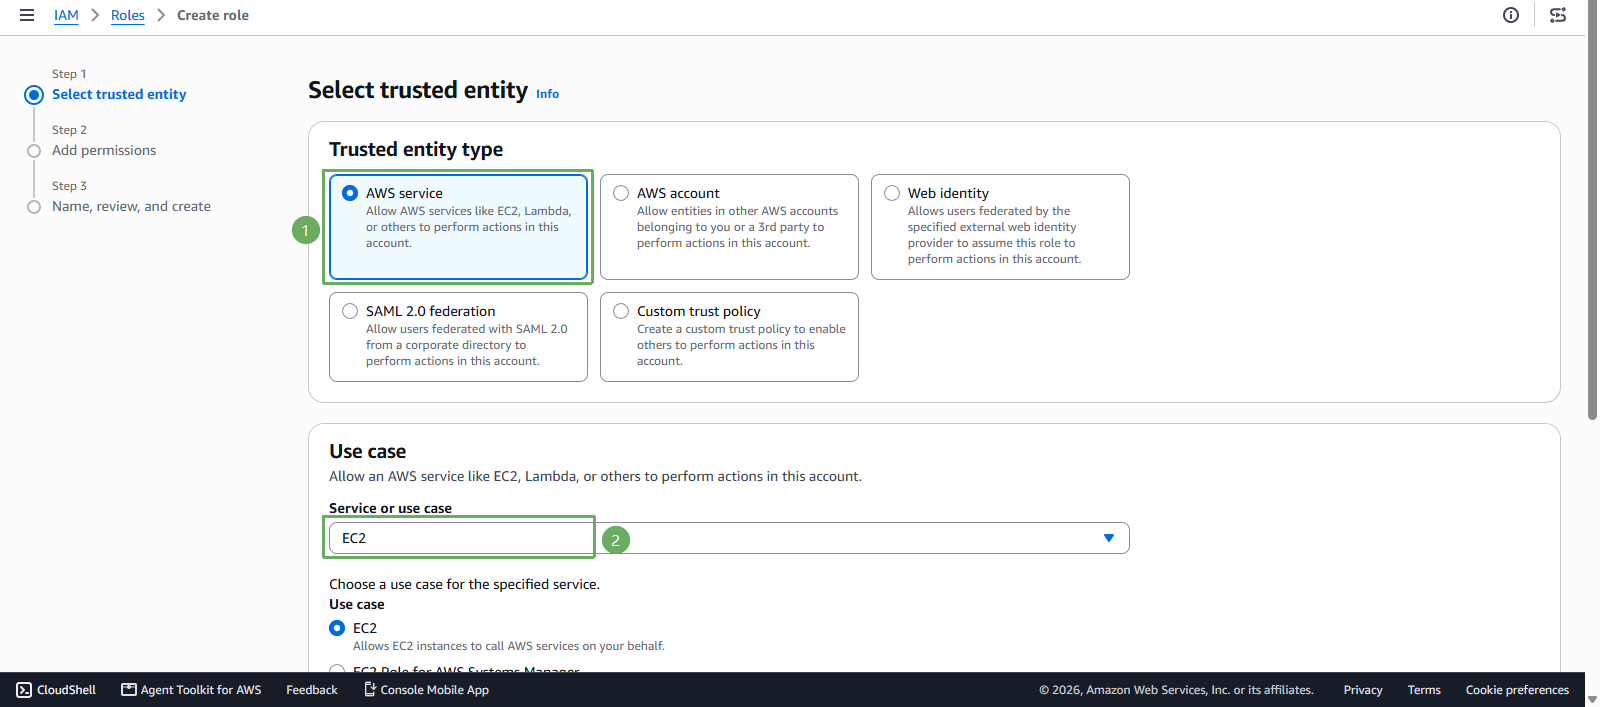
- Tại mục Select trusted identity:
- Chúng ta click chọn AWS Service để tạo một IAM role sử dụng cho ứng dụng chạy bên trong EC2.
- Service or use case: Chọn EC2 để tạo IAM role dùng cho ứng dụng chạy bên trong EC2 instance.
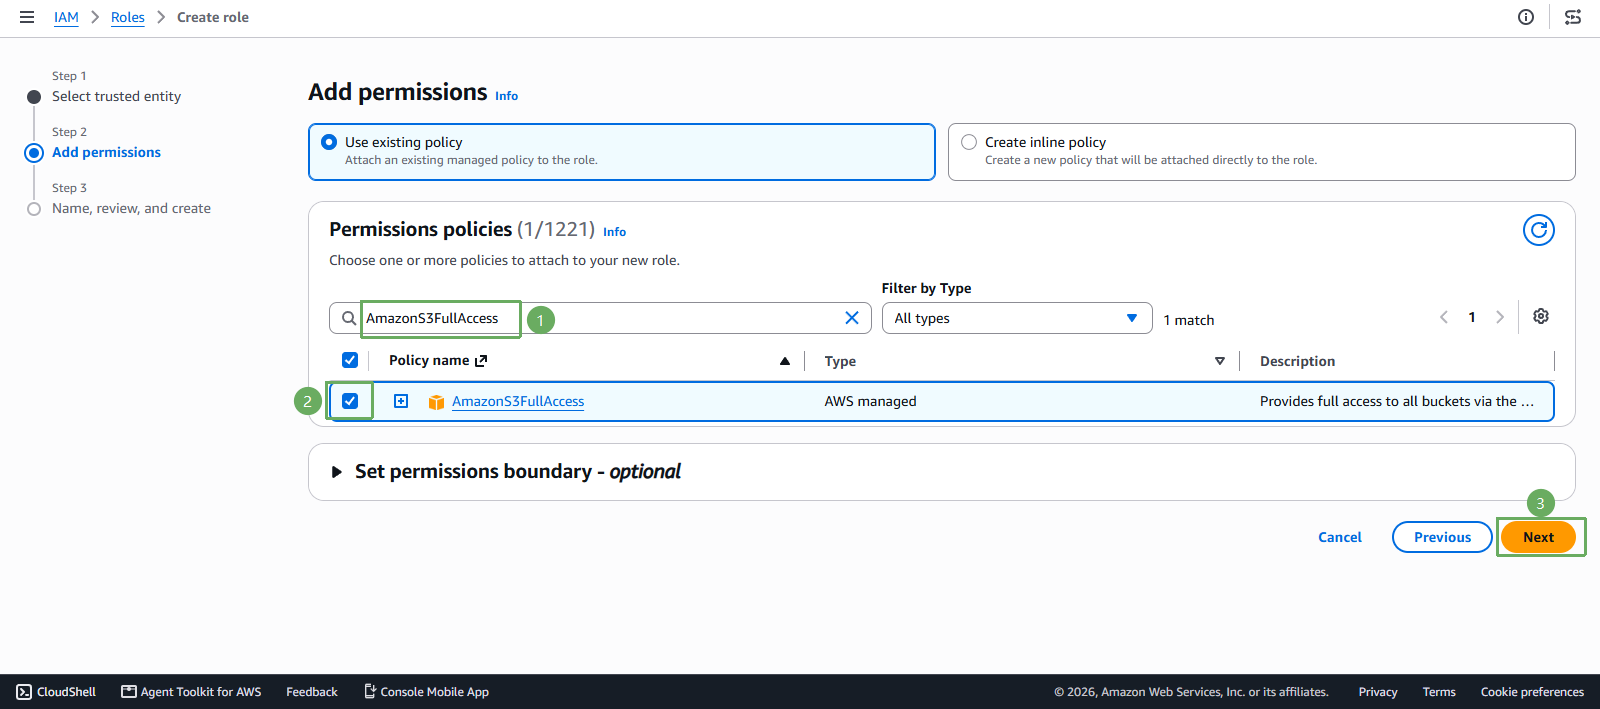
- Tại ô Policy name, điền AmazonS3FullAccess.
- Click chọn AmazonS3FullAccess, chúng ta sẽ cấp quyền full access để truy cập và upload file lên S3 bucket chúng ta đã tạo.
- Click Next.
- Đặt Role name là
EC2RoleS3Upload. Click chọn Create role.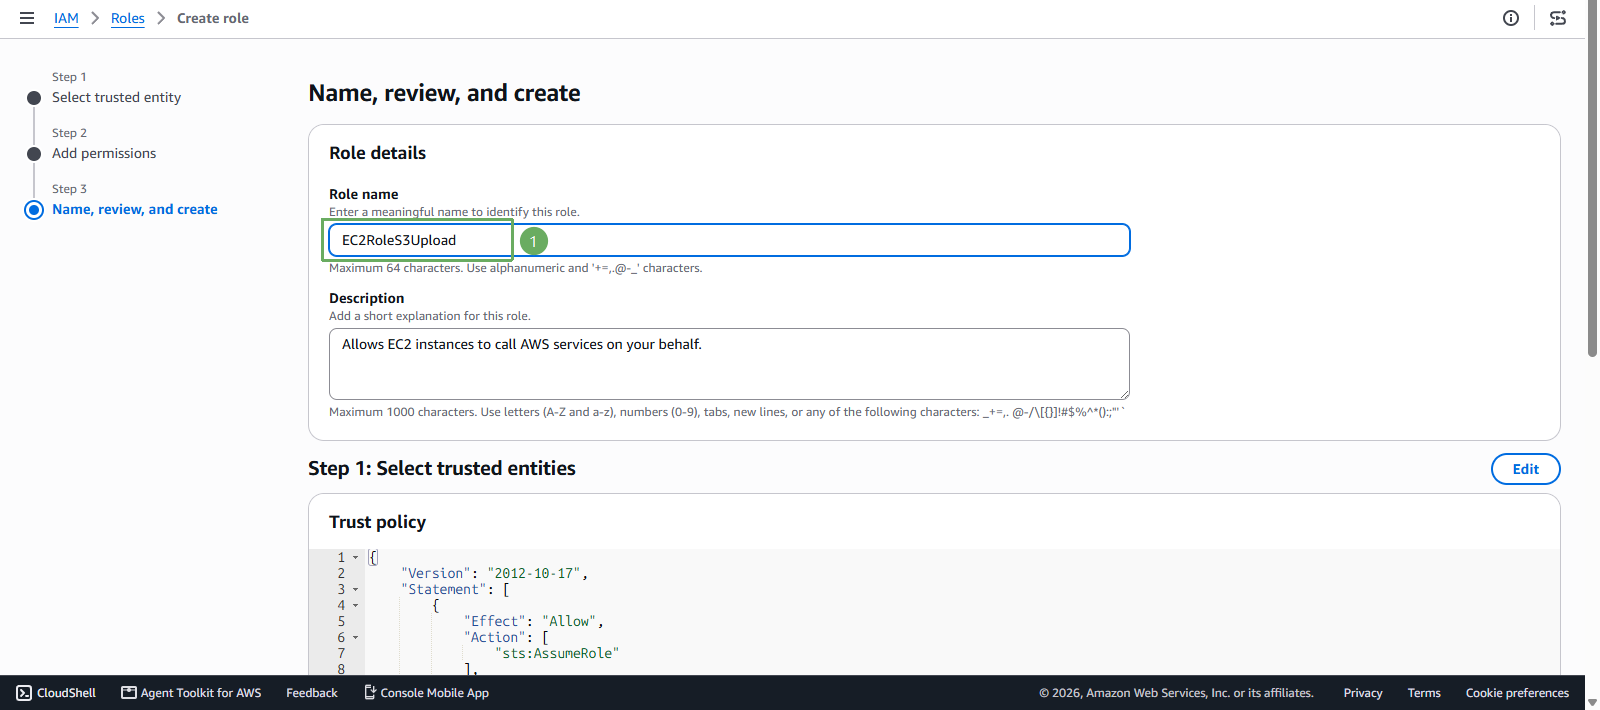
Tiếp theo chúng ta sẽ dùng role này để gán vào EC2 instance và giúp ứng dụng của chúng ta có thể upload file lên S3 mà không cần sử dụng access key và secret access key trong code.